Trust boundaries
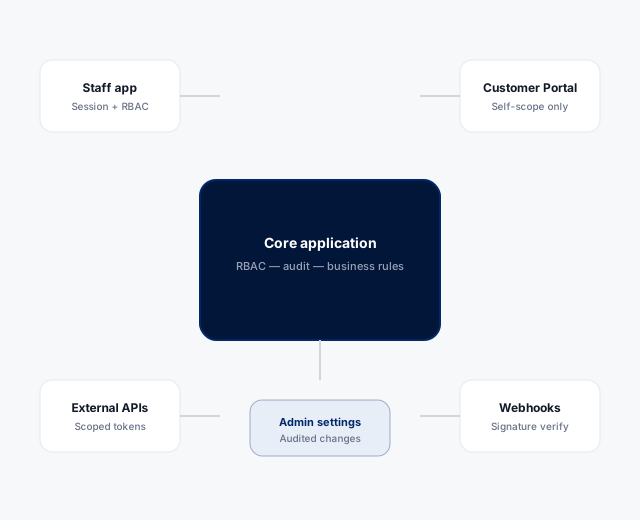
Distinct security perimeters for each access surface.
Staff application, Customer Portal, external API clients, inbound webhooks, background workers, and administrative settings each receive explicit authentication and authorization rules, no shared assumptions across boundaries.
Read in documentation →